


 واتساب
 يوتيوب
 انستغرام
 نبض
 ثريدز
هجمات ثلاجات أوروبا تثير الذعر... من ينفذها وكيف وهل يمكن صدّها؟


شارك على
 مسنجر
 بريد إلكتروني
 الطباعة
شارك على


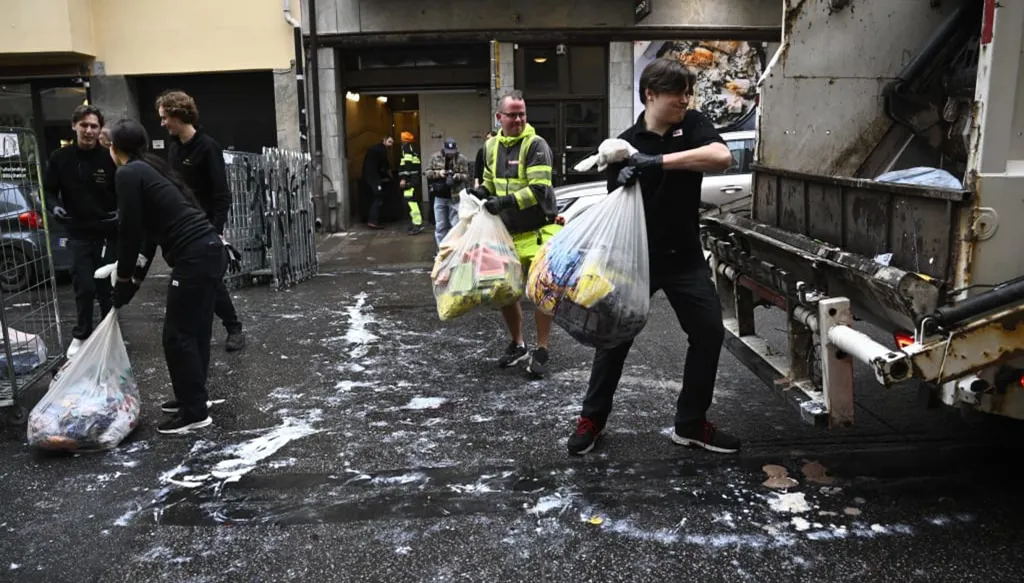


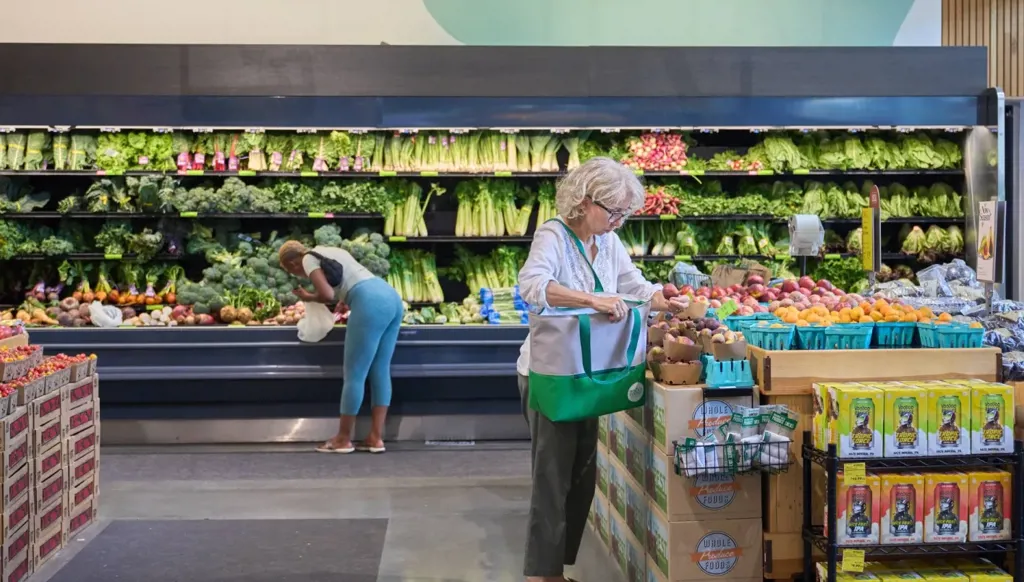
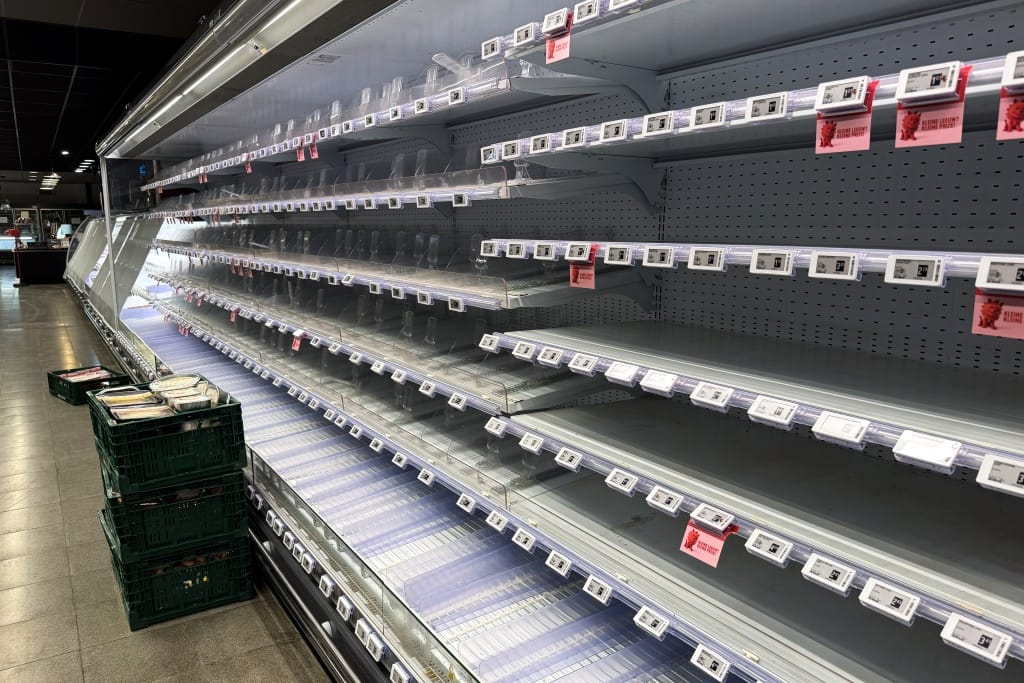
ثلاجات المتاجر الكبرى في أوروبا أصبحت أهدافاً لهجمات إلكترونية مشتبه بها، بعدما تعطلت أنظمة التبريد وارتفعت درجات حرارة بعضها إلى 50 درجة مئوية، ما تسبب بتلف مواد غذائية. حوادث طاولت سبع دول أوروبية، وكشفت مخاطر الأجهزة المتصلة بالإنترنت وإمكان استغلالها لتعطيل سلاسل الإمداد الغذائي.
وبحسب تقرير نشرته صحيفة "الغارديان" البريطانية عقب الحوادث الأخيرة التي تكرّرت في أوروبا، قد تمثل هذه الحوادث نمطاً جديداً من الهجمات السيبرانية يستهدف أنظمة تشغيل المتاجر.
سبع دول أوروبية في دائرة الهجمات السيبرانية
شملت الأعطال ثلاجات فروع كارفور و"إنترمارشيه" Intermarché وإيكيا في بلجيكا، و"كوب" Coop وICA في السويد، و"ديلهايز" Delhaize في لوكسمبورغ، و"كيسكو" Kesko في فنلندا، و"سوبرفالو" SuperValu في إيرلندا، إضافة إلى متاجر في إستونيا وهولندا.
اضطرت متاجر إلى التخلص من أغذية تالفة، فيما وصف الاتحاد الأوروبي الحوادث بأنها محاولة متعمدة لتعطيل سلسلة الإمدادات الغذائية وتقويض ثقة المستهلكين.
وسبق أن شهدت فرنسا هجمات مماثلة في 12 تشرين الأول/أكتوبر، أدت إلى إتلاف كميات كبيرة من الأغذية.
وتحقق وزارة الدفاع الأميركية في احتمال تعرض منشآت تموينية في ست قواعد عسكرية على الأقل لاختراق مشابه مطلع آب/أغسطس.
روسيا والصين ضمن دائرة الشبهات... دون أدلة حاسمة
لا تزال هوية المنفذين مجهولة، إذ لم تعلن أي مجموعة قرصنة سياسية مسؤوليتها، ولم تطالب عصابات الفدية المتاجر بأموال.
وينقل تقرير "الغارديان" عن خبير في شركة "سوفوس" Sophos للأمن السيبراني احتمال وقوف جهة مرتبطة بدولة تسعى إلى استعراض قدراتها وراء الهجمات، أو مخترق منفرد تحرك بدوافع شخصية.
ويطرح التقرير نفسه احتمال ضلوع جهات مرتبطة بدول، بينها روسيا أو الصين، من دون أدلة معلنة تثبت مسؤولية أي منهما عن الهجمات.
وتزداد صعوبة تحديد المسؤولين لأن التلاعب بأنظمة التبريد لا يتطلب بالضرورة برمجيات خبيثة تترك آثاراً رقمية.
كيف تحولت الثلاجات إلى أهداف للقراصنة؟
تعتمد ثلاجات تجارية عديدة على برمجيات متصلة بالإنترنت، تتيح مراقبة درجات الحرارة والتحكم بها عن بُعد.
وتتحول هذه الميزة إلى نقطة ضعف عندما تبقى الأنظمة مكشوفة أو تتأخر تحديثاتها الأمنية.
ويتناول المصدر نفسه، نقلاً عن خبير في شركة Bitdefender، أن تثبيت التحديثات الأمنية قد يتطلب إيقاف المعدات موقتاً، ما يدفع بعض المتاجر إلى تأجيلها.
أبحاث أمنية تكشف آلاف الأنظمة المعرضة للخطر
وكشف بحث نشرته شركة "فورسكاوت" Forescout في 23 تشرين الأول/أكتوبر 2026 عن نحو 13 ألف خدمة لإدارة أنظمة التبريد مكشوفة على الإنترنت، موزعة على أكثر من ستة آلاف عنوان إنترنت في 99 دولة وإقليماً.
وحدد الباحثون نقاط ضعف قد تتيح الاختراق، تشمل كلمات المرور الضعيفة أو غياب ضوابط المصادقة المناسبة، إضافة إلى ثغرات برمجية معروفة في أجهزة التحكم.
ولا تعني هذه الأرقام أن جميع الأنظمة المرصودة تعرضت للاختراق.
وأوضح المعهد الدولي للتبريد، في تحليل نشره في 29 تشرين الأول/ أكتوبر، أن الهجمات الفرنسية تضمنت تفعيل وضع إزالة الجليد عن بُعد، ما أدى إلى تعطيل التبريد من دون إطلاق الإنذارات المعتادة.
شبكات 4G وأنظمة قديمة تزيد المخاطر
وأفادت "كوب" السويدية بأن بعض ثلاجاتها متصل بشبكة 4G، ما جعل أنظمة التحكم بها أكثر انكشافاً، وفق تقرير "الغارديان".
وأوضحت ICA أن نظامها مقدم من شركة "دانفوس" الدانماركية، التي واجهت أنظمتها مشكلات مماثلة في فرنسا.
وتشير أبحاث شركة "كلاروتي" Claroty إلى مخاطر كلمات المرور الافتراضية وعدم عزل شبكات التحكم عن الإنترنت.
إجراءات أمنية لمنع تكرار الهجمات
وتوصي الأبحاث الأمنية بإزالة واجهات التحكم من الإنترنت العام، وتأمين الوصول عبر شبكات خاصة أو بوابات محمية، وتغيير كلمات المرور الافتراضية وتفعيل المصادقة المتعددة العامل.
وتشمل الحماية تحديث البرمجيات، واستبدال الأجهزة التي انتهى دعمها الأمني، ومراقبة التغييرات غير المعتادة في درجات الحرارة وإعدادات التشغيل.
ووفق مجموعة سابكوبل البلجيكية، ساهمت التحديثات التي بدأت عقب حوادث فرنسا في الحد من الأضرار المحتملة.
أما بريطانيا، فلم تُسجّل إصابات لمتاجرها بهذه الموجة من الهجمات حتى نشر تقرير "الغارديان"، فيما يعمل المركز الوطني البريطاني للأمن السيبراني (NCSC) مع قطاع التجزئة وشركاء دوليين على فهم الحوادث وتعزيز الحماية.
العلامات الدالة
الأكثر قراءة